很多用户误以为只要搭配VPN修改设备标识,就能解决所有网络访问、连接故障类问题,但实际上两类工具的适用边界非常明确,不少常见网络场景里,即便同时配置好合规VPN、调整完设备标识参数,故障依然会持续,甚至还会衍生新的排查难点,我们就从实际运维场景里整理出几类典型的、VPN与设备标识完全无法覆盖的网络问题,帮大家避开排查误区。
本地物理链路层面的硬件故障
很多用户遇到网页加载卡顿、丢包严重的问题,第一反应是开VPN改设备标识,实际上如果故障出在入户网线、光猫端口、路由器硬件层面,这两类工具完全没有修复能力。
你可以做个简单的验证,先断开VPN、把设备标识恢复成默认状态,用同一根网线直连光猫拨号上网,如果故障依然存在,就说明问题出在物理链路,和VPN、设备标识没有任何关联。
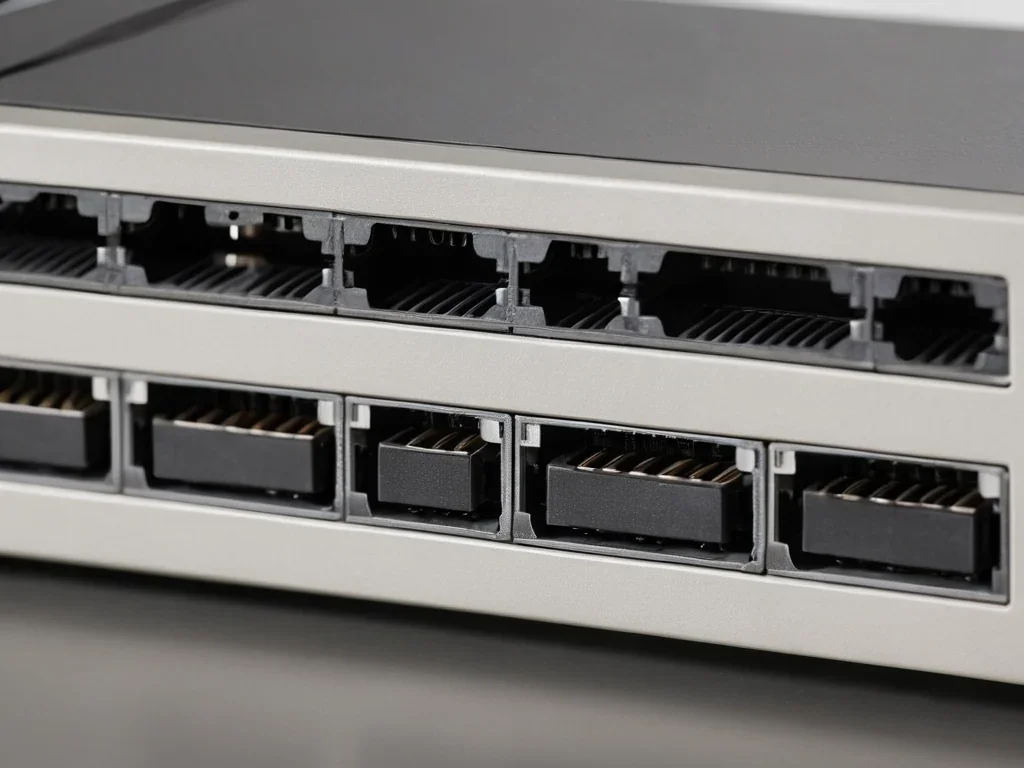
网线、光猫、路由器等物理链路硬件故障,无法通过VPN或修改设备标识解决,需优先排查实体设备状态
这类问题里常见的场景包括网线水晶头氧化、光猫运行过热、老王加速器官网路由器网口虚接,哪怕你换再多VPN节点、修改再多设备标识参数,也绕不开硬件本身的传输限制,反而会因为额外的加密转发环节,放大原本就存在的丢包问题。
运营商侧的公网链路路由故障
不少跨区域访问的用户遇到访问目标站点延迟高、加载失败的问题,会默认是VPN节点选得不对,或者本地设备标识被目标站点拦截,实际上很多时候故障出在运营商骨干网的路由调度环节。
举个实际场景,你访问某境外站点时,即便用合规VPN切换了不同国家的节点、把设备标识里的系统版本、浏览器UA全部调整成对应地区的常规参数,访问依然超时,这时候你可以用路由追踪工具查看数据包的转发路径,大概率会在国内运营商的国际出口节点位置出现丢包,这类链路拥塞或者路由故障,是VPN服务商和本地设备配置都无法干预的。
这里的常见误区是很多用户以为VPN可以完全改写路由路径,实际上VPN只是把你的设备到VPN节点之间的流量做了加密转发,节点之后的公网传输路径依然要走运营商的公共链路,遇到骨干网故障时没有任何优化作用。
目标站点侧的访问权限规则限制
很多用户遇到站点提示“访问被拒绝”时,第一反应是自己的设备标识被拉黑、VPN IP被标记,实际上有不少站点的权限限制规则,是VPN和设备标识调整完全绕不开的。
比如部分企业内部的业务系统,要求访问设备必须提前在企业内网的AD域完成注册,同时必须接入企业专属的内网专线,老王加速器哪怕你用VPN切换到了对应企业所属的IP段、把设备标识修改成已经注册过的办公设备参数,没有提前完成域认证的设备依然无法接入系统,这类权限校验是在网络接入层之前就完成的,和你用什么VPN、改什么设备标识没有关系。
还有部分金融类站点,会要求访问设备必须插入实体U盾完成硬件校验,这类基于物理硬件的身份核验,也不可能靠修改设备标识、切换VPN节点绕过。
本地终端的底层系统网络配置异常
不少用户遇到网络连接异常时,会优先折腾VPN和设备标识的设置,忽略了本地系统本身的网络配置错误,这类问题两类工具都没有修复能力。
常见的场景包括本地系统的DNS缓存被恶意篡改、TCP/IP协议栈出现异常、系统自带的防火墙规则错误拦截了所有出站流量,哪怕你完全不使用VPN、把设备标识恢复成出厂默认状态,老王加速器正常的网页访问也会失败。
验证这类问题的方式也很简单,你可以把同一网络下的其他正常设备接入同一个WiFi,用完全相同的VPN配置、相同的设备标识参数测试,如果其他设备访问正常,就说明故障出在当前终端的系统配置层面,不需要再反复调整VPN节点或者修改设备标识参数。
大家日常排查网络故障的时候,不要默认所有问题都可以靠VPN和修改设备标识解决,先从物理链路、运营商链路、目标站点规则、本地系统配置这几个维度逐层排查,才能快速定位真正的故障点,避免做很多无效的配置操作。